Das KRITIS-Dachgesetz umsetzenZertifizierte Sicherheitstechnik nach VdS 2311 und DIN 14675
Das KRITIS-Dachgesetz verlangt angemessenen physischen Schutz nach dem Stand der Technik. Wir planen, errichten und dokumentieren die Technik, die diesen Nachweis trägt.
Sicherheitskonzept anfragenAls Betreiber einer kritischen Infrastruktur (KRITIS) tragen Sie Verantwortung für das Funktionieren unserer Gesellschaft. Mit dem KRITIS-Dachgesetz rückt der physische Schutz von KRITIS-Einrichtungen in den Fokus. Wir, die SITRONIC-Sievers, sind Ihr nach VdS 2311 und DIN 14675 zertifizierter Partner für die technische Umsetzung dieser Anforderungen. Gemeinsam mit Ihnen entwickeln wir ein wirtschaftliches Sicherheitskonzept, das zu Ihrer Risikolage und zu den gesetzlichen Vorgaben passt.
Das KRITIS-Dachgesetz: Rechtsrahmen und Pflichten im Überblick
Mit dem am 17. März 2026 in Kraft getretenen KRITIS-Dachgesetz hat der Gesetzgeber bundeseinheitliche und sektorübergreifende Mindeststandards für den Schutz kritischer Infrastrukturen festgelegt.
Quelle: Presse- und Informationsamt der Bundesregierung (Stand: 17.03.2026, zuletzt aufgerufen am 18.09.2026)
Ziel ist es, die Resilienz der für die Versorgung der Bevölkerung essenziellen Einrichtungen zu erhöhen. Der Gesetzgeber verfolgt dabei einen All-Gefahren-Ansatz: Kritische Infrastrukturen können von Naturkatastrophen über Sabotage und Terroranschläge bis hin zu menschlichem Versagen durch sehr unterschiedliche Umstände gefährdet werden.
Quelle: Bundesministerium des Innern (zuletzt aufgerufen am 18.09.2026)
Aufsichtsbehörde für das KRITIS-Dachgesetz ist das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK). Das Gesetz setzt die europäische CER-Richtlinie (Resilience of Critical Entities) in nationales Recht um.
§ 13 verpflichtet Sie als Betreiber kritischer Anlagen, Maßnahmen zur Gewährleistung Ihrer Resilienz zu treffen. Das Gesetz definiert vier Ziele:
Das Auftreten von Vorfällen verhindern.
Einen angemessenen physischen Schutz von Liegenschaften und kritischen Anlagen gewährleisten.
Auf Vorfälle reagieren, sie abwehren und ihre negativen Auswirkungen begrenzen.
Nach Vorfällen die zügige Wiederherstellung der kritischen Dienstleistung gewährleisten.
Quelle: Bundesgesetzblatt Teil I, Nr. 66, 16. März 2026, § 13 Abs. 1 KRITISDachG
Diese Pflichten erfordern verhältnismäßige technische, sicherheitsbezogene und organisatorische Maßnahmen unter Einhaltung des Standes der Technik.
Quelle: ebd., § 13 Abs. 2
Das Gesetz gilt für Betreiber kritischer Anlagen in zehn Sektoren: Energie, Transport und Verkehr, Finanzwesen, Leistungen der Sozialversicherung sowie Grundsicherung für Arbeitsuchende, Gesundheitswesen, Wasser, Ernährung, Informationstechnik und Telekommunikation, Weltraum sowie Siedlungsabfallentsorgung.
Ob eine Anlage als kritisch gilt, hängt davon ab, ob sie für die Erbringung einer kritischen Dienstleistung erheblich ist. Als allgemeiner Regelwert gilt nach § 5 die Versorgung von 500.000 Einwohnern. Die genauen Schwellenwerte je Bereich werden in einer gesonderten Rechtsverordnung konkretisiert.
Quelle: Bundesgesetzblatt Teil I, Nr. 66, 16. März 2026, §§ 4 und 5 KRITISDachG
KRITIS-Dachgesetz, NIS-2, DORA und CRA: Was für wen gilt
Vier Regelwerke greifen derzeit ineinander. Für den physischen Schutz sind vor allem die ersten beiden relevant: Das KRITIS-Dachgesetz regelt die physische Sicherheit, das NIS-2-Umsetzungsgesetz die Cybersicherheit. Wer unter NIS-2 fällt, muss physische Sicherheit ebenfalls nachweisen — dort ist sie ein Teilbereich des Risikomanagements.
KRITIS-Dachgesetz
Fokus auf physische Sicherheit und Resilienz kritischer Anlagen: Zutritt, Sabotage, Diebstahl, Brand, Naturgefahren. Aufsicht führt das BBK. Betroffen sind Betreiber kritischer Anlagen in zehn Sektoren, in Deutschland rund 2.000 Unternehmen und Einrichtungen.
NIS-2-Umsetzungsgesetz
Fokus auf digitale Sicherheit: IT-Systeme, Cybersicherheit, Lieferkette. Physische Sicherheit ist hier ein Teilthema des Risikomanagements, etwa über Zutritts- und Zugangskontrollen. Betroffen sind deutlich mehr Unternehmen als beim Dachgesetz, in Deutschland rund 30.000 — ab 50 Beschäftigten sowie Jahresumsatz und Jahresbilanzsumme über 10 Millionen Euro.
Zwei Sonderfälle, die Sie kennen sollten
DORA gilt ausschließlich für Finanzunternehmen und ist gegenüber NIS-2 das speziellere Recht, wird also vorrangig angewendet. Für sicherheitstechnische Errichter besteht daraus zunächst kein unmittelbarer Handlungszwang — die Ausgestaltung des Regelwerks verantwortet das Finanzunternehmen.
Der Cyber Resilience Act (CRA) betrifft Produkte mit digitalen Elementen und ist Teil der CE-Kennzeichnung des Herstellers. Er verlangt Security by Design über den gesamten Lebenszyklus, Risikobewertung und Dokumentation beim Hersteller sowie Sicherheitsaktualisierungen ab Werk. Das ist für Sie als Betreiber bei jeder Neuinvestition relevant.
Quellen: NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, Bundesgesetzblatt vom 5. Dezember 2025, Inkrafttreten nach Artikel 30 · Verordnung (EU) 2022/2554 (DORA), anwendbar seit 17. Januar 2025 · Verordnung (EU) 2024/2847 (Cyber Resilience Act). Zuletzt geprüft am 18.09.2026.
Ihre Pflichten als Betreiber: vier Schritte, die jetzt anstehen
Das Gesetz benennt Pflichten, nicht Produkte. Diese Übersicht zeigt, was Sie gegenüber dem BBK erbringen müssen — und an welcher Stelle technische Sicherheitstechnik den Nachweis trägt.
Registrieren und 24-Stunden-Kontaktstelle melden
Betreiber kritischer Anlagen registrieren sich beim BBK und benennen eine rund um die Uhr erreichbare Kontaktstelle für ihre kritische Infrastruktur.
Risiken bewerten und Resilienzplan erstellen
Die Bewertung umfasst naturbedingte, klimatische und vom Menschen verursachte Risiken. Daraus leiten Sie geeignete sicherheitsbezogene, technische und organisatorische Maßnahmen ab — der physische Schutz muss dem Stand der Technik entsprechen.
Erhebliche Störungen unverzüglich melden
Vorfälle, die die Erbringung der kritischen Dienstleistung erheblich beeinträchtigen, sind ohne schuldhaftes Zögern zu melden. Eine sichere Alarmübertragung und eine ständig besetzte Stelle verkürzen hier die Reaktionszeit.
Alle zwei Jahre gegenüber dem BBK nachweisen
Im Turnus von zwei Jahren weisen Sie die Umsetzung der Resilienzmaßnahmen nach. Eine lückenlose technische Dokumentation von Planung, Errichtung und Wartung ist dafür die Grundlage — genau das liefern wir bei jedem Projekt mit.
Quelle: Bundesgesetzblatt Teil I, Nr. 66, 16. März 2026, KRITISDachG (zuletzt geprüft am 18.09.2026)
Unklar, welche Maßnahmen für Ihre Anlage angemessen sind?
Wir sehen uns Ihr Objekt an, ordnen die Anforderungen aus dem Gesetz Ihrer konkreten Risikolage zu und sagen Ihnen, was technisch nötig ist — und was nicht.
Sicherheitskonzept anfragenPhysischer Schutz von KRITIS Einrichtungen in der Praxis: Unsere Lösungen
Um die gesetzlichen Anforderungen zu erfüllen, ist ein ganzheitliches Sicherheitskonzept unerlässlich. Der Bundesverband der Deutschen Industrie (BDI) schlägt eine sinnvolle Strukturierung von physischen Resilienzmaßnahmen vor, die wir in unseren Konzepten aufgreifen und mit modernster Technik umsetzen.
Quelle: BDI Stellungnahme (Stand: 24.01.2024)
Elektronischer Schutz: Das technologische Fundament Ihrer Sicherheit
Moderne elektronische Systeme sind unerlässlich für einen effektiven physischen Schutz von KRITIS Einrichtungen. Sie ermöglichen eine lückenlose Überwachung, eine frühzeitige Detektion von Gefahren und eine schnelle Reaktion im Ernstfall.
Zutrittskontrollsysteme
Steuern und protokollieren Sie präzise, wer wann Zugang zu sensiblen Bereichen erhält. Moderne Systeme ermöglichen die flexible Vergabe und den sofortigen Entzug von Berechtigungen, was eine wesentliche Maßnahme zur Verhinderung von unbefugtem Zutritt darstellt.
Mehr erfahrenEinbruchmeldeanlagen (EMA)
Als VdS-anerkannter Fachbetrieb planen und installieren wir Einbruchmeldeanlagen nach höchsten Sicherheitsstandards. Diese detektieren unerlaubte Eindringversuche zuverlässig und alarmieren umgehend, sodass Sie oder eine hilfeleistende Stelle schnell reagieren können. Die Einhaltung der VdS-Richtlinien stellt dabei sicher, dass Sie dem geforderten Stand der Technik entsprechen.
Mehr erfahrenBrandmeldeanlagen (BMA)
Brände stellen eine existenzielle Bedrohung dar. Als nach DIN 14675 zertifizierter Fachbetrieb für Brandmeldeanlagen sorgen wir für einen vorbeugenden Brandschutz, der Leben rettet und Sachwerte schützt. Unsere Anlagen gewährleisten eine frühzeitige Branderkennung und eine schnelle Alarmierung der Feuerwehr.
Mehr erfahrenVideoüberwachung
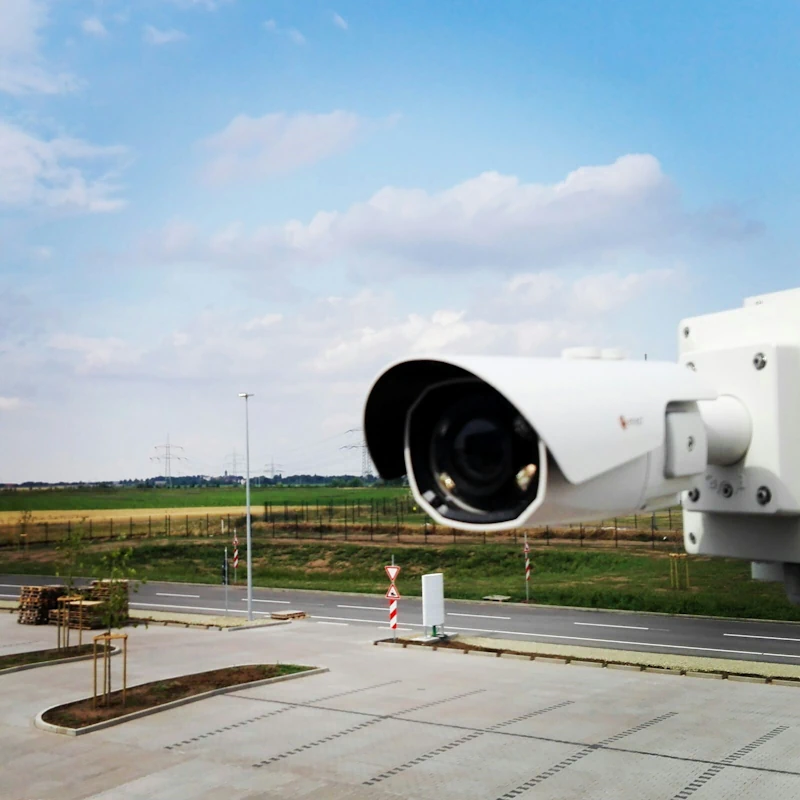
Intelligente Videoüberwachung dient nicht nur der Aufklärung von Vorfällen, sondern wirkt bereits präventiv. Moderne, KI-gestützte Systeme können Anomalien automatisch erkennen, auf potenzielle Gefahren hinweisen und so die Reaktionszeiten erheblich verkürzen. Sie sind ein entscheidendes Instrument zur Überwachung der Umgebung, wie es auch das Gesetz vorsieht.
Mehr erfahrenMechanischer Schutz: die erste Barriere gegen unbefugten Zutritt
Zäune, Tore, Mauern und Türen mit erhöhter Widerstandsklasse bilden die physische Basis des Objektschutzes. Ihre volle Wirkung entfalten sie erst im Zusammenspiel mit elektronischen Systemen. Wir erweitern mechanische Komponenten um Sensorik zur Überwachung oder um Elemente der Zutrittskontrolle. So entsteht ein mehrstufiges System, das Barrieren schafft und deren Überwindung sofort detektiert.
Personeller Schutz: Technik, die Ihre Mitarbeitenden entlastet
Auch der Faktor Mensch gehört zur Sicherheitsstrategie. Automatisierte Alarme, klare Handlungsanweisungen auf dem Monitor im Alarmfall und eine zentrale Übersicht über alle Systeme ermöglichen es Ihrem Personal, im Ernstfall schnell und richtig zu handeln.
So gehen wir vor: vom Risiko zur nachweisbaren Maßnahme
Resilienzmaßnahmen sind auf Basis staatlicher und eigener Risikoanalysen unter Einhaltung des Standes der Technik umzusetzen. Das heißt: zertifizierte Produkte, fachgerechte Planung, saubere Errichtung und regelmäßige Wartung. Unser Ablauf ist darauf ausgelegt, genau diese Kette zu dokumentieren.
Wiederherstellung: das vierte Resilienzziel
§ 13 verlangt nicht nur Verhindern und Abwehren, sondern auch die zügige Wiederherstellung der kritischen Dienstleistung. Dazu tragen zwei Dinge bei, die in der Sicherheitstechnik oft übersehen werden: eine Notstromversorgung über Akkus in den Anlagen, damit Detektion und Meldung auch bei Stromausfall weiterlaufen — und eine frühzeitige Alarmierung, die die Zeit bis zum Eingreifen und damit bis zur Wiederaufnahme des Betriebs verkürzt. Beides zahlt direkt auf Ihr betriebliches Kontinuitätsmanagement ein.
Ihre Vorteile mit SITRONIC-Sievers
Die Wahl des Errichters entscheidet darüber, ob Ihre Maßnahmen dem Stand der Technik entsprechen und gegenüber Behörden und Versicherern Bestand haben.
Zertifizierte Expertise
Als VdS-zertifizierter Facherrichter und nach DIN 14675 zertifizierter Fachbetrieb arbeiten wir nach den anerkannten Regeln der Technik.
Unsere ZertifikateAlles aus einer Hand
Von der Beratung über Planung und Installation bis zu Wartung und 24/7-Notdienst bleiben Sie bei einem Ansprechpartner — inklusive eigener VdS-zertifizierter Leitstelle.
Verhältnismäßig und wirtschaftlich
Das Gesetz verlangt verhältnismäßige Maßnahmen. Wir planen zu Ihrer tatsächlichen Risikolage, nicht zum Maximum.
Dokumentation, die trägt
Jedes Projekt wird lückenlos dokumentiert. Diese Unterlagen nutzen Sie für Ihren Nachweis gegenüber dem BBK und für Ihren Resilienzplan.
Unsere ReferenzenSprechen Sie mit uns über Ihre Anlage. Wir sagen Ihnen, wo Sie stehen und welche Schritte sinnvoll als Nächstes kommen.
Individuelles Sicherheitskonzept anfragenKostenlos Anfragen
Häufige Fragen zum physischen Schutz von KRITIS-Einrichtungen
Die Nichteinhaltung der im KRITIS-Dachgesetz festgelegten Pflichten kann zu behördlichen Anordnungen, Bußgeldern und im Schadensfall zu erheblichen Haftungsrisiken führen. Zudem gefährden Sie die Versorgungssicherheit und den Ruf Ihres Unternehmens.
Das KRITIS-Dachgesetz regelt die physische Sicherheit und Resilienz kritischer Infrastrukturen, etwa gegen Zutritt, Sabotage, Diebstahl und Brand. Aufsichtsbehörde ist das BBK. Das NIS-2-Umsetzungsgesetz zielt auf die digitale Sicherheit von IT-Systemen ab, Aufsicht führt das BSI. Physische Sicherheit ist unter NIS-2 nur ein Teilthema des Risikomanagements. Vom Dachgesetz sind in Deutschland rund 2.000 Betreiber betroffen, von NIS-2 rund 30.000 Unternehmen.
Das KRITIS-Dachgesetz gilt für Betreiber kritischer Anlagen in zehn Sektoren: Energie, Transport und Verkehr, Finanzwesen, Leistungen der Sozialversicherung sowie Grundsicherung für Arbeitsuchende, Gesundheitswesen, Wasser, Ernährung, Informationstechnik und Telekommunikation, Weltraum sowie Siedlungsabfallentsorgung.
Ob ein Unternehmen als Betreiber einer kritischen Anlage gilt, hängt davon ab, ob die Anlage für die Erbringung einer kritischen Dienstleistung erheblich ist. Als allgemeiner Regelwert gilt nach § 5 die Versorgung von 500.000 Einwohnern. Die genauen Schwellenwerte werden in einer gesonderten Rechtsverordnung konkretisiert.
Zertifizierungen wie die des VdS oder nach DIN 14675 belegen nachgewiesene Expertise und die Einhaltung anerkannter Regeln der Technik. Das gibt Ihnen die Sicherheit, dass die installierten Anlagen dem geforderten Stand der Technik entsprechen, zuverlässig funktionieren und von Versicherungen und Behörden anerkannt werden.
Die Erstellung des vollständigen Resilienzplans liegt in der Verantwortung des KRITIS-Betreibers. Unsere Aufgabe als zertifizierter Facherrichter ist es, die technischen Sicherheitsmaßnahmen fachgerecht zu planen und lückenlos zu dokumentieren. Diese technische Dokumentation bildet einen wesentlichen Baustein, den Sie für Ihren übergeordneten Resilienzplan und für den Nachweis gegenüber dem BBK nutzen können.
Der Cyber Resilience Act stellt Cybersicherheitsanforderungen an Produkte mit digitalen Elementen und ist Teil der CE-Kennzeichnung des Herstellers. Die Verpflichtungen treten am 11. Dezember 2027 in Kraft. Ab diesem Zeitpunkt dürfen keine Produkte mehr neu verbaut werden, die dem CRA nicht entsprechen. Für Sie als Betreiber heißt das: Bei Neuanlagen und größeren Erweiterungen sollte die CRA-Konformität der eingesetzten Komponenten bereits heute Teil der Ausschreibung sein.